焼肉きんぐのアプリや、タイムズカーの会員情報が漏れたというニュースを見て、「また情報漏洩か」と思いませんでしたか。
東京商工リサーチによると、上場企業とその子会社で1,000万件以上の個人情報が漏れた事故は、2025年までの14年間で3回でした。
それが2026年は、10月5日までにすでに3回起きています。
上場企業とその子会社の100万件以上の漏洩も、10月5日までに10件あり、2025年の1年分の6件をすでに超えました。
今年公表された事件を並べると、次のことが見えてきます。
- 原因が公表された事件では、機器やソフトの弱点から入られた例が目立つ
- システムを提供する1社の被害が、それを使う会社とその客に広がる
- 情報が漏れるだけでなく、仕事が止まる
- 運転免許証の画像のように、変えて済ませられない情報が漏れている
警察庁の統計では、今年上半期、会社のデータを使えなくして元に戻す代わりにお金を要求する「ランサムウェア」の被害123件のうち、79件が中小企業でした。
当社(アスタ)の事務所でも、社内のファイルを置いている機械(NAS)に、10月3日、海外から1〜2秒おきにログインが試されました。
監視の警告で気づき、不審なログインの成功がないことを確かめて、その日のうちに海外からの通信を止めました。
- この記事でわかること
- 2026年に公表された、100万件以上の主な情報漏洩
- なぜ今、日本が狙われるのか|AIで日本語の壁が崩れ、攻撃の手間も減った
- 1. 原因が分かった事件では、ネットにつながった機器やソフトの弱点から入られていた
- 2. システムを提供する1社の被害が、それを使う会社とその客に広がる
- 3. 情報が漏れるだけでなく、仕事が止まる
- 4. 運転免許証の画像のように、変えて済ませられない情報が漏れている
- JPCERT/CCも10月8日に注意喚起|社内向けのシステムも狙われている
- 自分の情報が含まれていたら、まずやること
- 中小企業が確かめておきたいこと
- まとめ:大企業が入られた機器は、中小企業にもある
- 参考にした情報
この記事でわかること
- 2026年に公表された大企業の主な情報漏洩
- なぜ今、日本が狙われているのか
- 10月8日にJPCERT/CCが出した注意喚起の中身
- 事件から見える傾向
- 自分の情報が含まれていたときにやること
- 中小企業が業者に確かめておきたいこと
2026年に公表された、100万件以上の主な情報漏洩
| 会社・サービス | 公表 | 件数 | 漏れた情報 | 公表された原因 |
|---|---|---|---|---|
| KDDI(BIGLOBE・ニフティなどプロバイダー6社のメール) | 7月6日 | メールアドレス1,223万3,087件、パスワード761万6,173件 | メールアドレス、ログイン用のパスワード | メールのシステムに使っていた、他社製ソフトの弱点 |
| 物語コーポレーション(焼肉きんぐ公式アプリ) | 10月5日 | 1,078万8,963件 | 会員番号、氏名、メールアドレス、電話番号(ログイン用パスワードと生年月日は含まれない) | 調査中 |
| Eストアー(ネットショップのシステム「ショップサーブ」) | 8月 | 885万3,839件(同じ人の重複を含み、人数ではない) | 購入者の情報、クレジットカード情報の一部、店の管理画面のIDとパスワード、振込先口座 | サーバーで不正なプログラムを動かされ、5月21日から8月1日まで情報を外へ送られていた |
| ムラウチドットコム | 9月15日 | 771万6,811件 | 顧客の個人情報 | Webシステムの一部の弱点 |
| タイムズモビリティ(タイムズカー) | 9月28日・29日 | 約660万アカウント。うち運転免許証の画像などは約160万件 | 会員情報、運転免許証の画像、公共料金の請求書などの画像 | 侵入の経路は公表されていない |
| イエローハット | 4月・8月 | 4月は子会社の会員サーバーで317万9,454件、8月は予約システムで最大180万1,499件が漏れた可能性 | 会員情報、予約システムに登録された情報 | 不正アクセス |
| アフラック生命保険(契約者専用サイト「よりそうネット」など) | 6月30日(7月に更新) | 約440万人 | 顧客の個人情報、一部の人は保険料の振替口座の情報 | 不正アクセス。短時間に大量のデータを照会されたときに、見張って止める機能が足りなかった |
| EPARKリラク&エステ(予約・顧客管理のシステム「PeakManager」) | 7月31日(9月24日に続報) | 約2,218万レコード(人数ではない) | 氏名、生年月日、住所、電話番号、メールアドレス、暗号化されたパスワードなど | 不正アクセス。データが外部へ送られていたことを確認 |
各社の公表内容は、2026年10月8日時点のものです。
表に載せたのは一部で、9月にはこのほかにも、画像共有サービスのGyazo(約2,362万件)、セイコーマート(約57万アカウント)、OZmall(最大約44万7,000件)、東京メトロ(約5万9,000件)などが、漏洩や漏洩の可能性を公表しています。
東京商工リサーチの集計では、上場企業とその子会社の2012年以降の漏洩を件数の多い順に並べると、上位10件のうち5件が今年のものです。
なぜ今、日本が狙われるのか|AIで日本語の壁が崩れ、攻撃の手間も減った
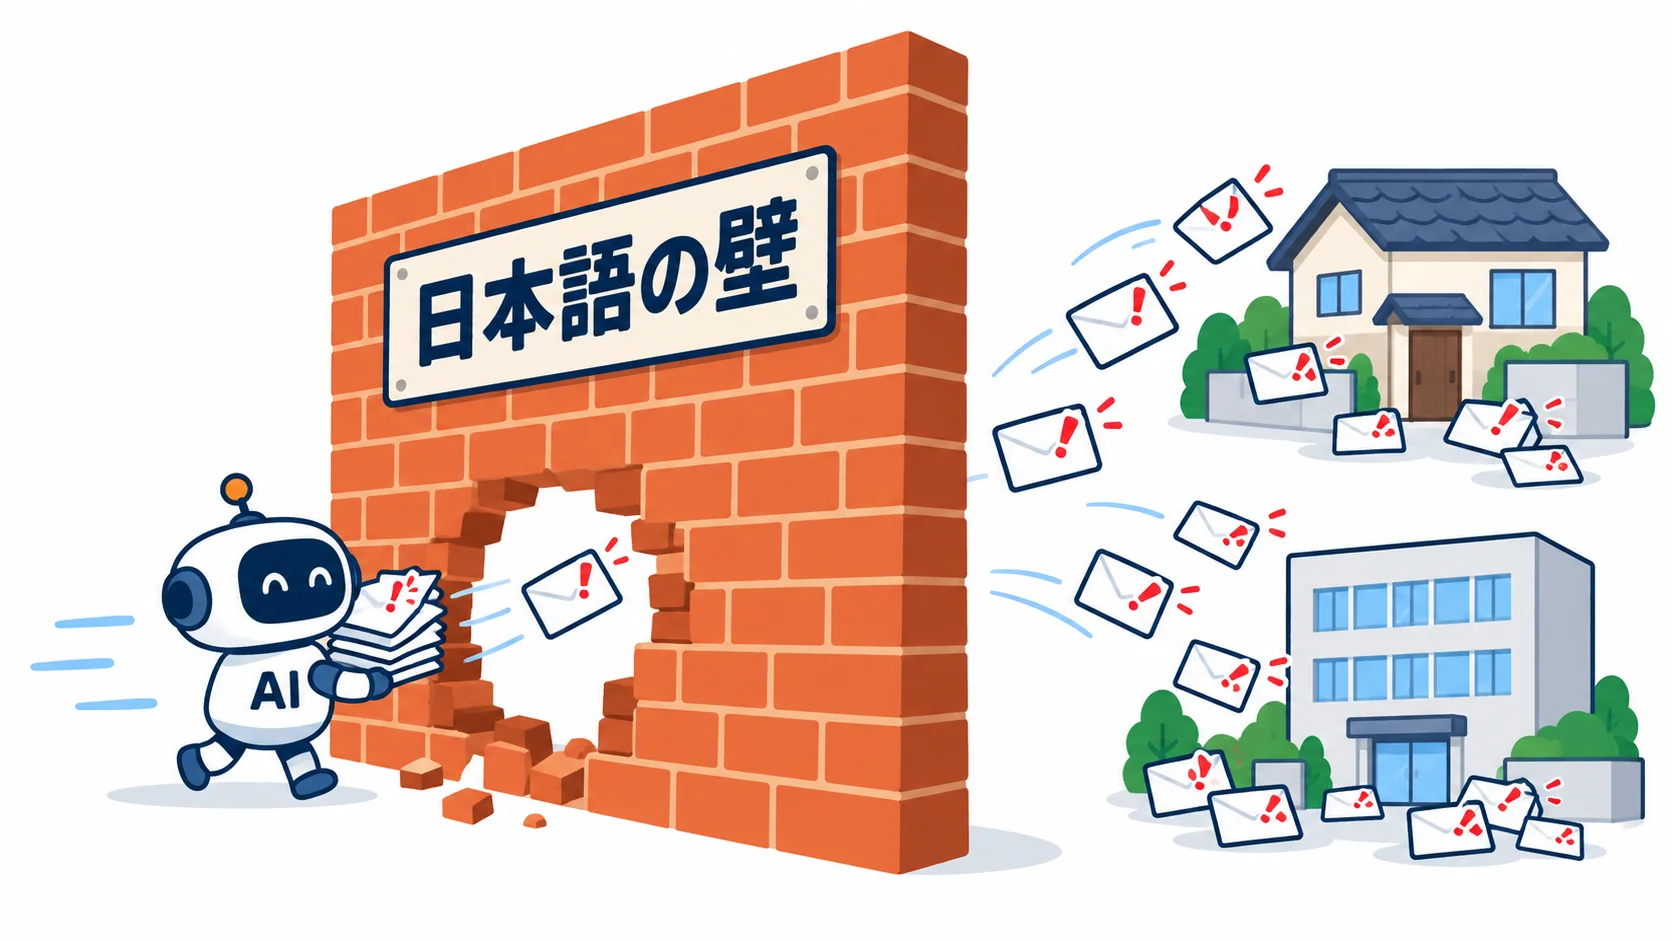
これまで日本語は、海外の攻撃者にとって壁になっていました。
不自然な日本語のメールなら、受け取った人が怪しいと気づけたからです。
総務省の会議(2025年11月)で、メールセキュリティ会社プルーフポイントの増田幸美氏は、「AIにより言語の壁が消失したことにより、日本への攻撃が可能に」と説明しています。
同じ資料によると、プルーフポイントが2025年10月に観測した新しい手口のメール攻撃のうち、量で見て80.7%が日本を狙ったものでした。
中身の多くは、ネット通販やカード会社、証券会社を装って、ログイン情報やカード番号を盗もうとするメールです。
盗まれたIDとパスワードは、会社のシステムに入るための鍵にもなります。
同じ資料も、メールのIDが今ではさまざまなシステムの入口になっていると指摘しています。
AIは、攻撃の手順そのものも短くしています。
週刊アスキー(2026年10月5日)によると、セキュリティ会社のGambit Securityは、攻撃者が公開されているAIエージェントに「管理画面に入って」のような短い指示を出して、ネットショップを攻撃した例を報告しました。
2026年9月10日から15日までの6日間で、少なくとも27社に侵入し、そのうち2社からは60万件を超えるクレジットカード情報が流出しています。
今年の国内の大きな事件は、多くが原因を調査中で、AIが使われたかどうかはまだ公表されていません。
ただ、だますための日本語の文章も、攻撃の手順も、AIで手早く作れるようになったことが、事件が続く背景にある可能性があります。
読売新聞(2026年10月7日)も、個人情報の大量漏洩が急増している背景に、AIの悪用があるとみられると報じています。
同じ10月7日には、アサヒビールなどへのサイバー攻撃で知られるハッカー集団「Qilin」が、TBSの取材に応じ、日本を「世界最悪のコンピュータセキュリティ体制」と語ったと報じられました。
攻撃した側の言い分ですが、日本が狙いやすい相手として見られていることがうかがえます。
1. 原因が分かった事件では、ネットにつながった機器やソフトの弱点から入られていた
原因が公表された事件では、KDDIとムラウチドットコムが、ソフトやWebシステムの弱点を突かれていました。
KDDIの場合は、ソフトの会社もまだ公表していなかった弱点でした。
ソフトの会社が直すための更新を出した後も、使う側が更新するまで弱点は残ります。
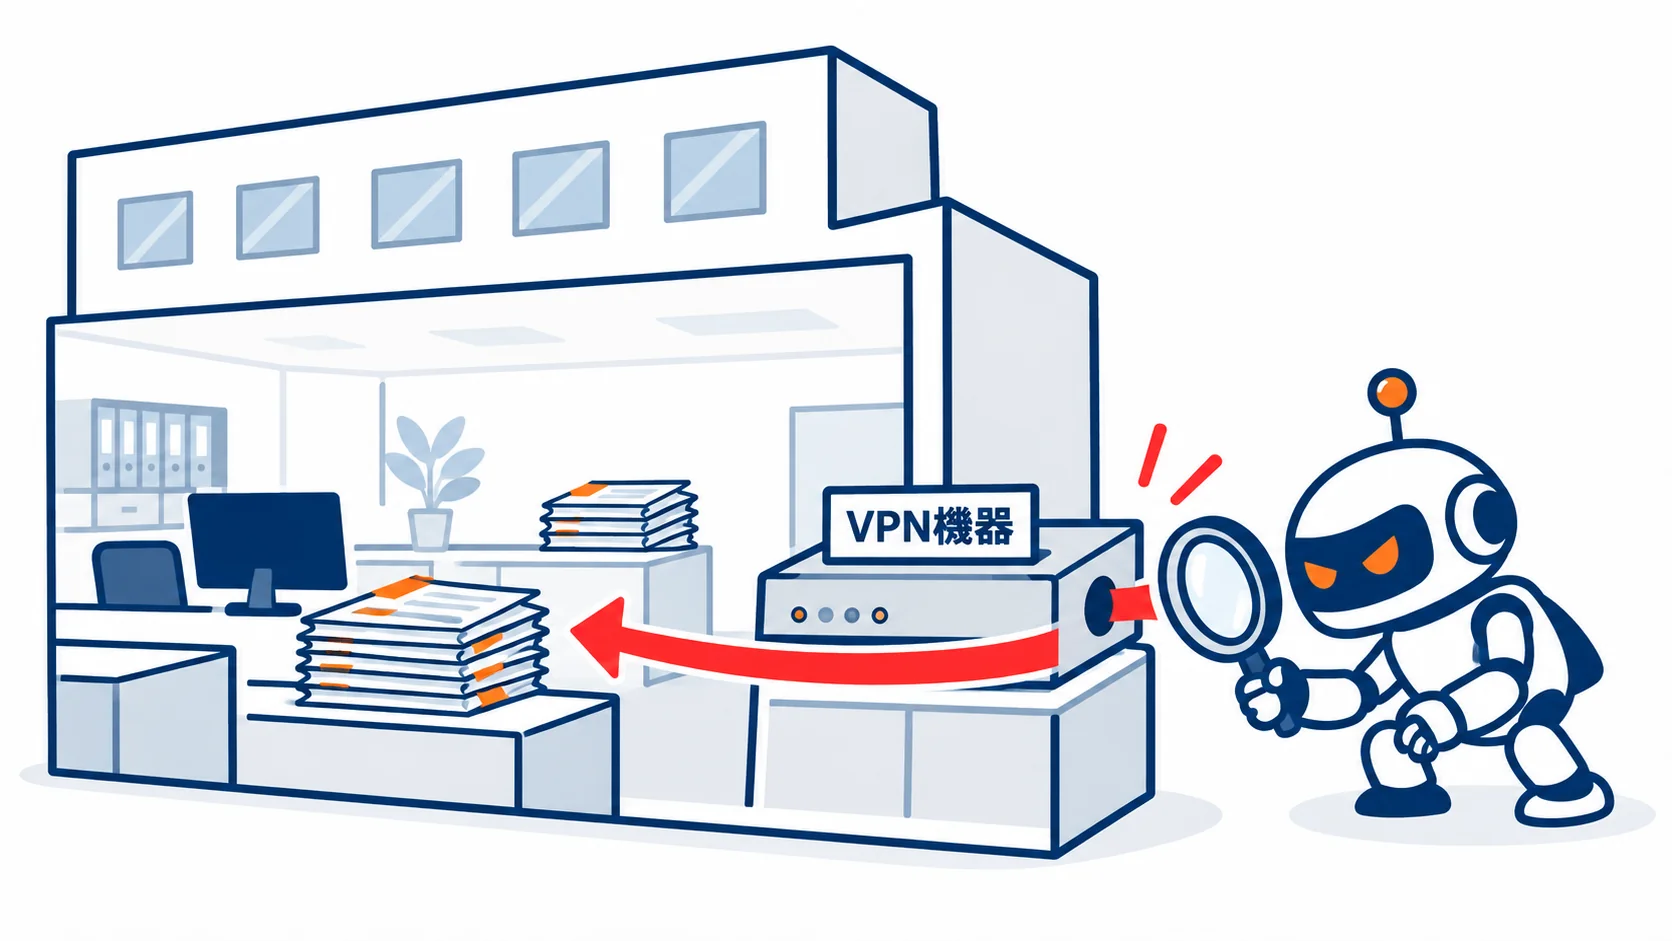
VPN機器は、在宅勤務や外出先から社内のネットワークに入るために置く機械です。
警察庁の統計で、ランサムウェアの被害にあった組織に侵入の経路を聞くと、約5割がこのVPN機器でした。
ランサムウェアの被害123件は、統計を始めた2020年下半期以降、半期では最も多い数です。
社外から入るための機械なので、インターネットに直接つながっていて、攻撃する側からも見つけやすくなっています。
国の機関も、VPNの弱点から入られた
デジタル庁は9月11日、各省庁の職員が使うシステムに、VPNの弱点を使って入られたと発表しました。
6月25日に怪しい動きに気づき、侵入だと分かったのは7月9日です。
漏れた可能性があるのは、主に職員の氏名やメールアドレスなど約24.6万件です。
当社のNASにも、海外から1〜2秒おきにログインが試された
10月3日の未明、当社の事務所のNASから、ログインの失敗が多いという警告メールが届きました。
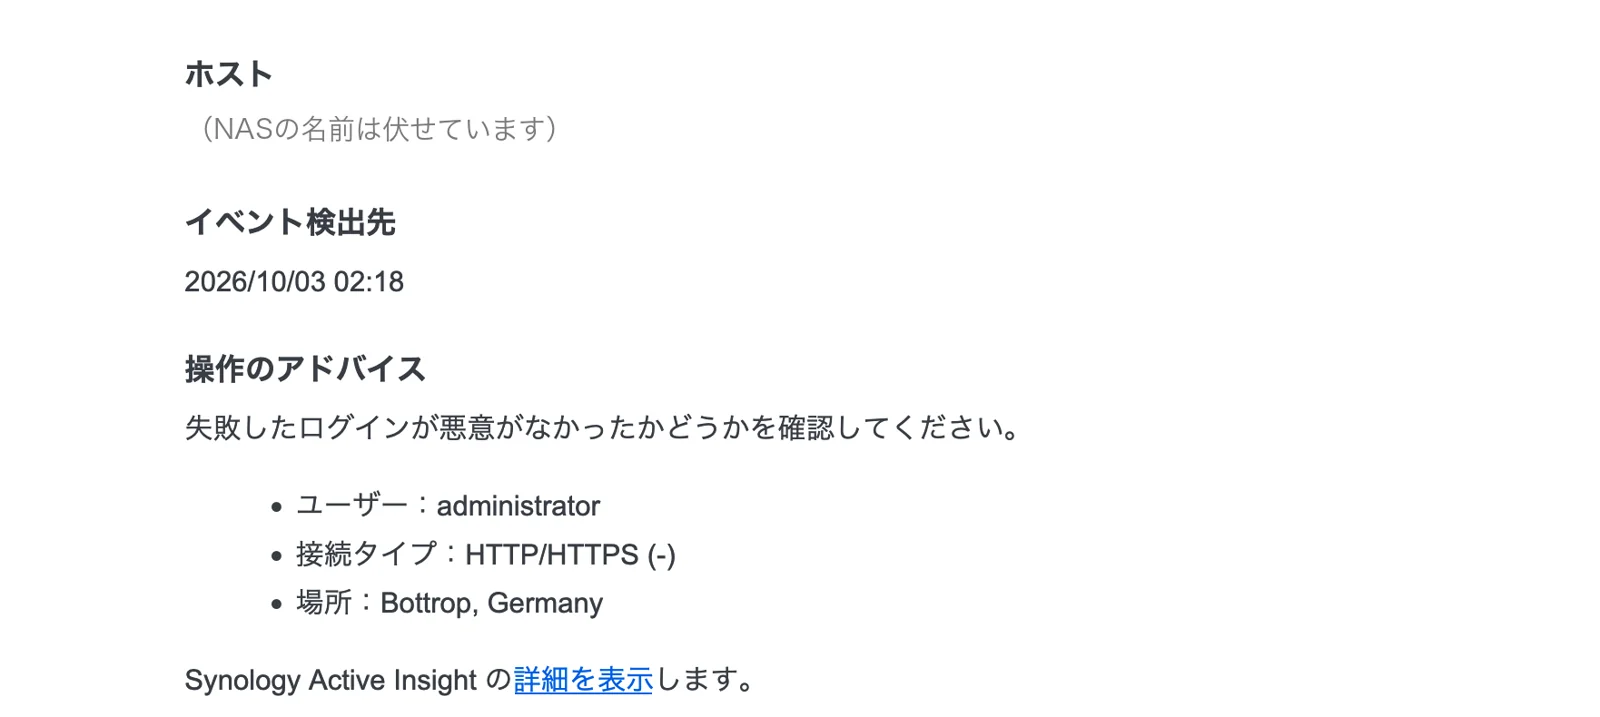
ドイツ(Bottrop)のIPアドレスから、administrator という名前でログインを試された、という知らせです。
朝7時台にNASの記録(ログ)を開くと、名前と接続してきた相手を変えながら、ログインの失敗が並んでいました。
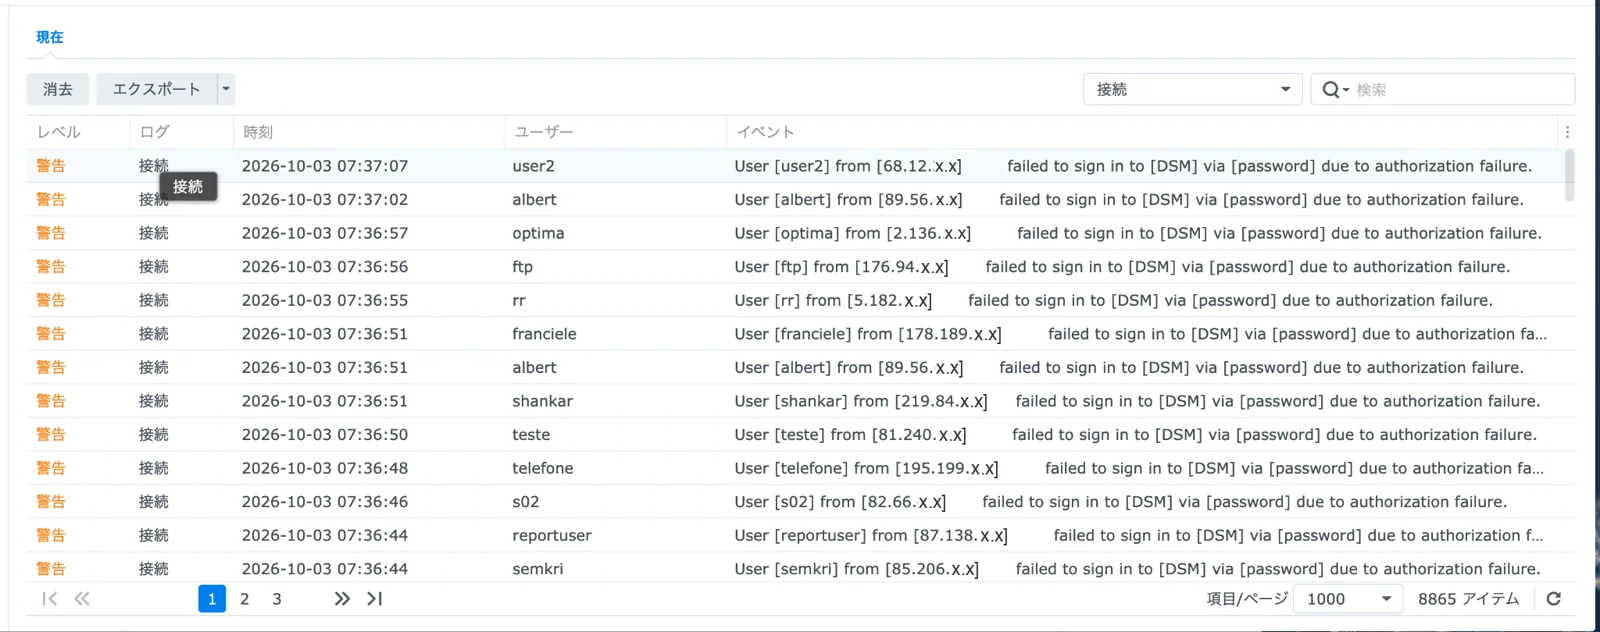
7時36分44秒から7時37分07秒までの23秒で、13回です。
試された名前は user2、albert、ftp、administrator などで、よくある名前を次々に試す、機械による総当たりとみられます。
確かめたログには、不審な相手からのログイン成功はありませんでした。
翌日には、社内と事務所の回線以外からの接続をすべて止めています。
警察庁が観測した、機器の弱点を探して回る不審な通信も、前の年の同じ時期より50.7%増えています。
ネットにつながった機器は、会社の大きさに関係なく、見つかりしだい試されます。
当社がNASに入ってこられる通信を制限して、ログインの試行を止めた手順は、次の記事に書きました。
Synology NASの不正ログイン対策|DSMファイアウォールで海外と国内からの試行を止めた手順
2. システムを提供する1社の被害が、それを使う会社とその客に広がる
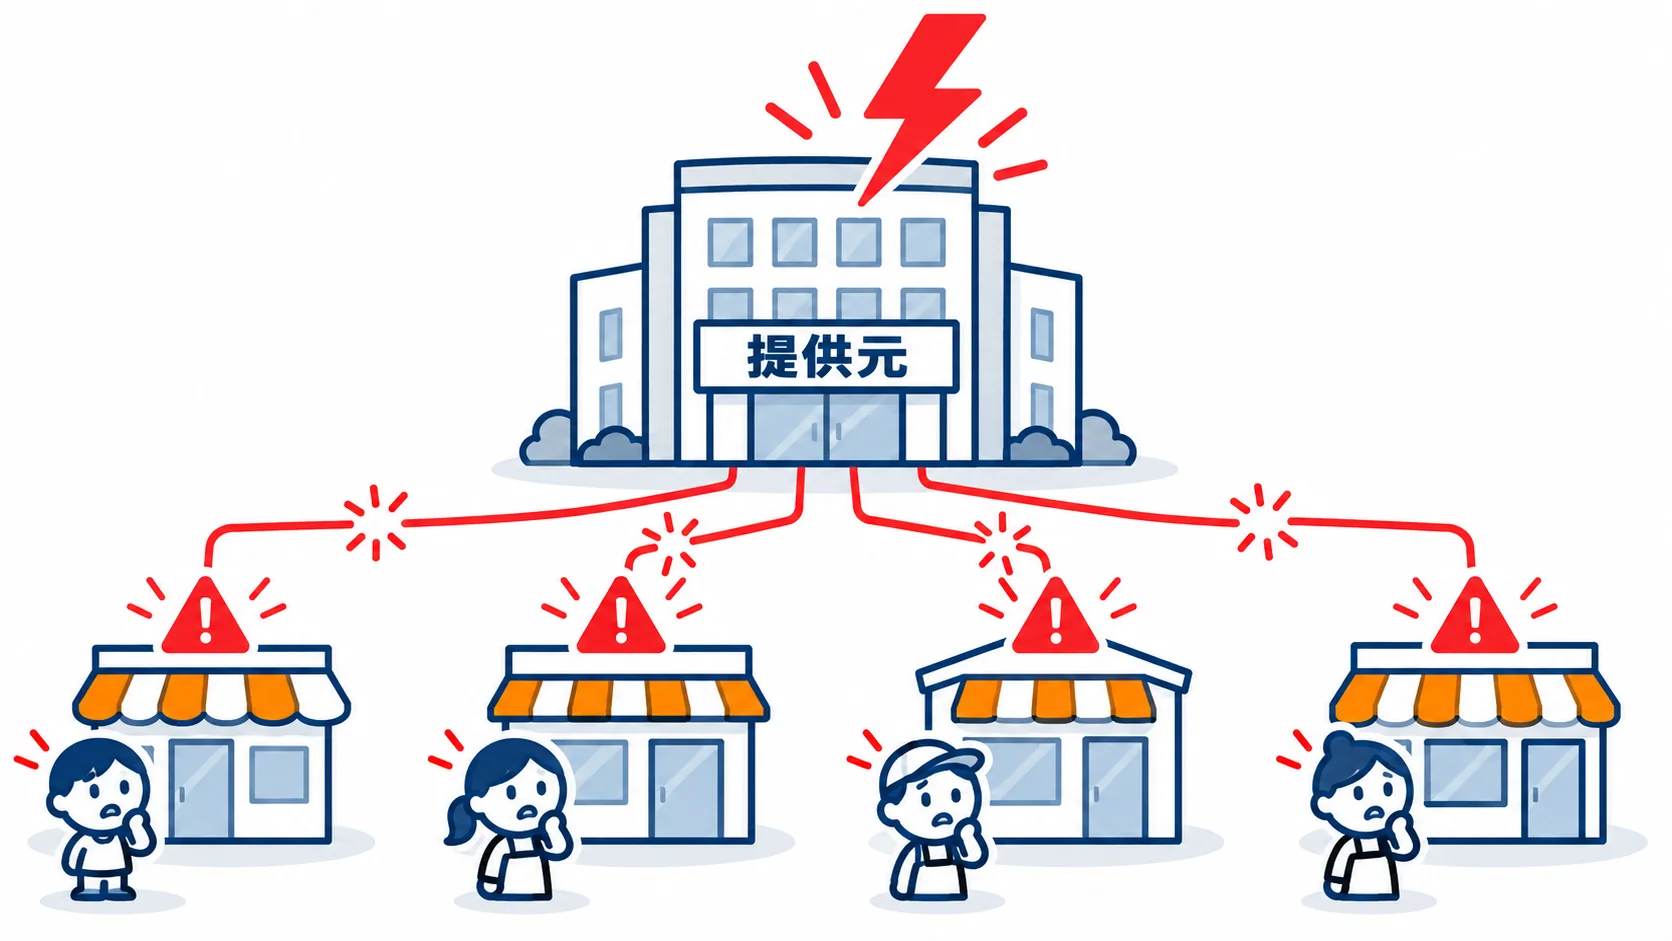
KDDIは、BIGLOBEやニフティなどプロバイダー6社に、メールのシステムを提供していました。
漏れたのは、その6社のメールを使う人のメールアドレスとパスワードです。
利用者が契約していたのはJ:COMやコミュファ光などのプロバイダーなのに、ニュースにはKDDIの名前が出てきました。
Eストアーは、「ショップサーブ」というネットショップのシステムを、店を開く会社に提供しています。
漏れたのは、ショップサーブで開いた店で買い物をした人の情報です。
店の管理画面のIDとパスワードや、振込先口座の情報も含まれていました。
文具メーカーのキングジムも9月4日、漏れた情報に、以前ショップサーブで開いていた通販サイトの利用者の分も含まれていたと発表しました。
自社のシステムに問題がなくても、使っているシステムの提供元が攻撃されれば、自社の客の情報が漏れます。
客は提供元の名前を知らないので、問い合わせは自社に来ます。
3. 情報が漏れるだけでなく、仕事が止まる
ランサムウェアの攻撃を受けると、データが使えなくなり、システムを止めて仕事そのものができなくなることがあります。
警察庁が被害にあった組織に聞いた結果では、回答した組織の6割が、調べて元に戻すまでに1,000万円以上かかっていました。
1か月未満で元に戻せた組織は、5割弱です。
ニチレイでは、冷蔵倉庫と冷凍食品の出荷に支障が出た
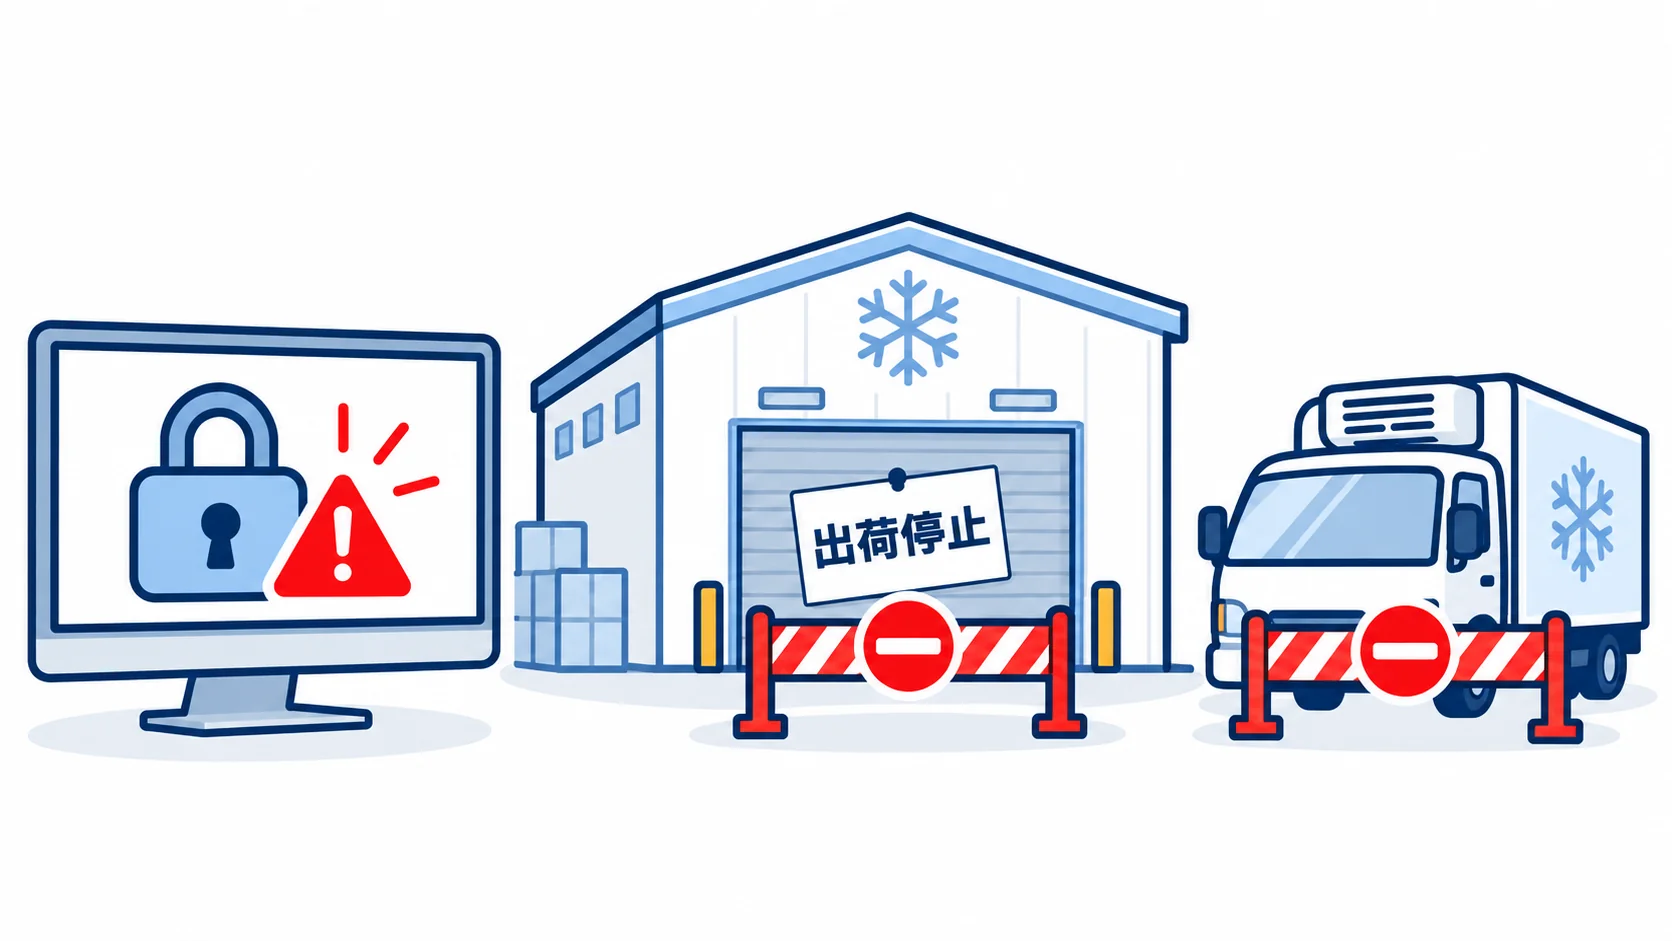
7月13日、ニチレイのグループで、冷蔵倉庫の荷物の出し入れと、冷凍食品の出荷に支障が出ました。
サーバーがサイバー攻撃を受けたためで、報道ではランサムウェアとみられる攻撃とされています。
影響は取引先にも広がり、日本ケンタッキー・フライド・チキンは食材の納品が滞るとして、臨時休業や一部商品の販売休止の可能性を発表しました。
イオンの系列のスーパーでも、一部の商品が欠品しました。
ニチレイは受発注を一部制限して業務を続け、すべての拠点が通常どおりに戻ったのは7月24日です。
9月18日には、攻撃されたサーバーから、配送先や取引先、従業員などの個人情報約5万件が漏れたことも公表しました。
京王では、グループ会社の営業システムに障害が出た
京王電鉄は9月26日、グループのサーバーがランサムウェアの攻撃を受けたと発表しました。
一部のグループ会社の営業システムに障害が出ましたが、電車の運行には影響がなく、公表の時点で情報の漏洩は確認されていないとしています。
大阪公立大学では、バックアップまで暗号化された
大阪公立大学では、10月2日の未明から大学のシステムが止まり、10月8日までの授業がすべて休講になりました。
大学は10月5日の会見で、ランサムウェアによる攻撃と判断していると明らかにしました。
報道によると、大学のシステムを動かすサーバー約500台がすべて止まり、バックアップのデータの多くも暗号化されて使えなくなっています。
個人情報が外に漏れたかどうかは、調査中です。
4. 運転免許証の画像のように、変えて済ませられない情報が漏れている
タイムズカーの事件で漏れたのは、氏名や住所などの会員情報に加えて、運転免許証の画像と、住所を確かめるための公共料金の請求書などの画像でした。
カーシェアを使うときの本人確認のために、会員が登録したものです。
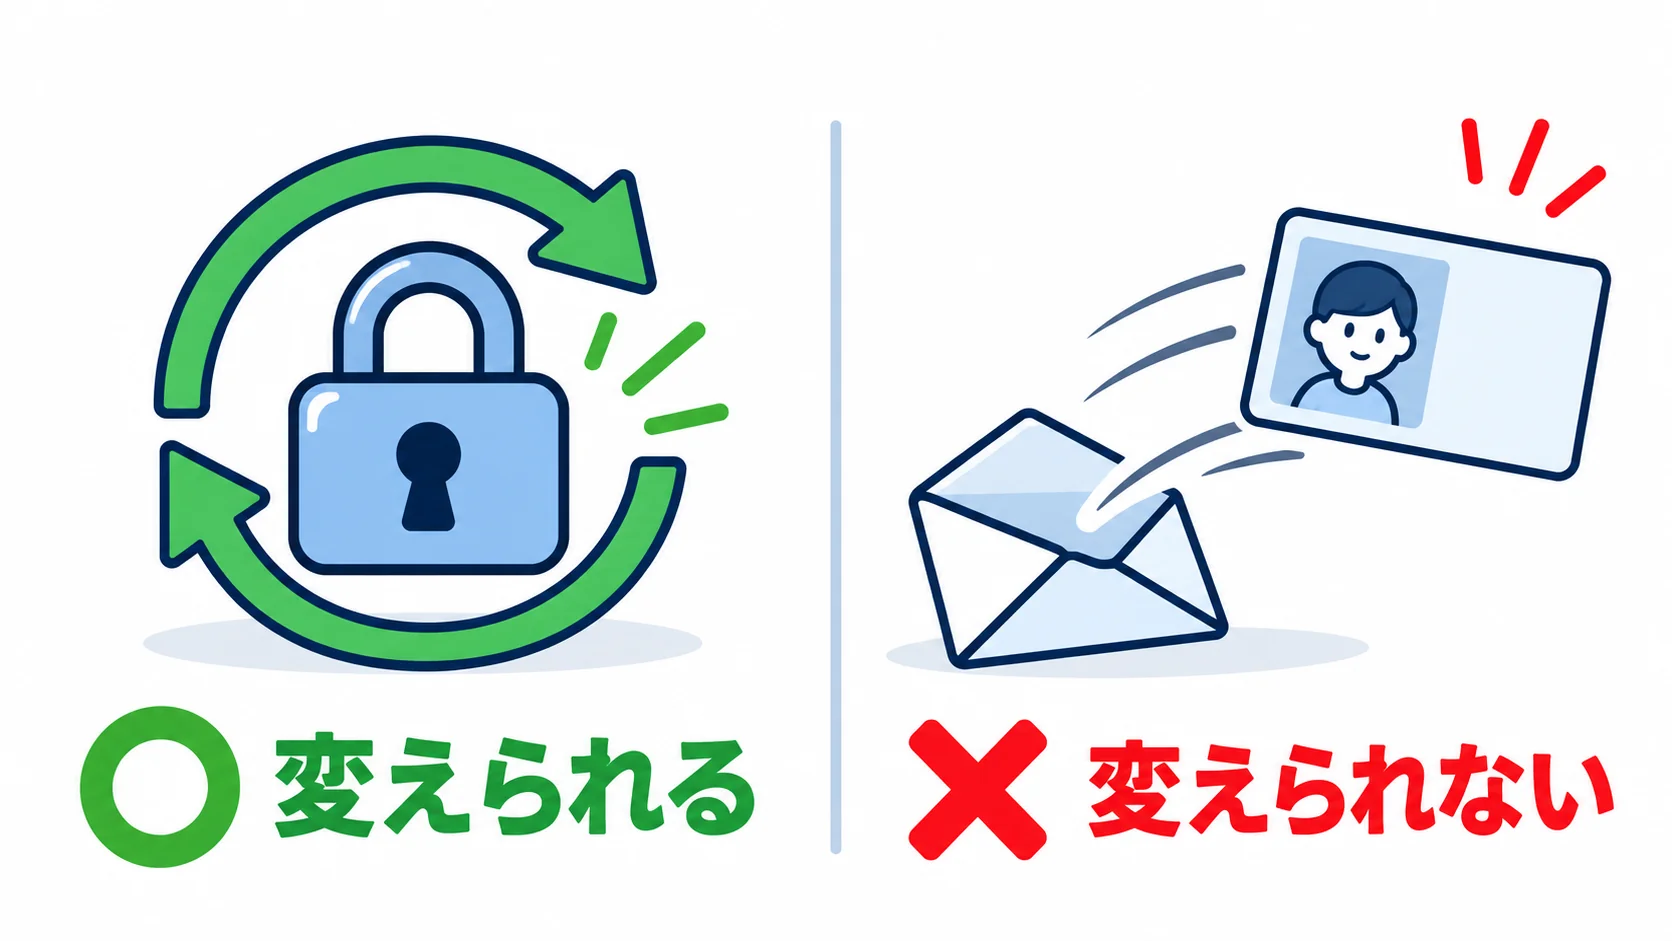
パスワードなら、変えれば古いものは使えなくなります。
免許証は、パスワードのように変えて古いものを使えなくすることができません。
タイムズカーは、金融機関などでは画像だけでなく顔の照合などの追加の確認が行われると説明したうえで、なりすましなどの可能性を完全に否定するものではないとしています。
対象には、すでに退会した人も含まれていました。
タイムズカーは、運転免許の情報と画像を、なりすまし対策や問い合わせ対応のために、退会後も7年間保管していたと説明しています。
JPCERT/CCも10月8日に注意喚起|社内向けのシステムも狙われている
10月8日には、国内のセキュリティ事故の情報を集めて注意を呼びかけている JPCERT/CC(JPCERTコーディネーションセンター)も、相次ぐ不正アクセスについて注意喚起を出しました。
9月前後に国内で続いている個人情報の漏洩について、1つの共通の弱点から入られたものではないとみています。
攻撃する側が、狙う相手ごとに、すでに知られているさまざまな弱点がないかを調べて試している可能性がある、としています。
設定のファイルやバックアップのファイルを外から取られるような、管理の不備を突く手口も挙がっています。
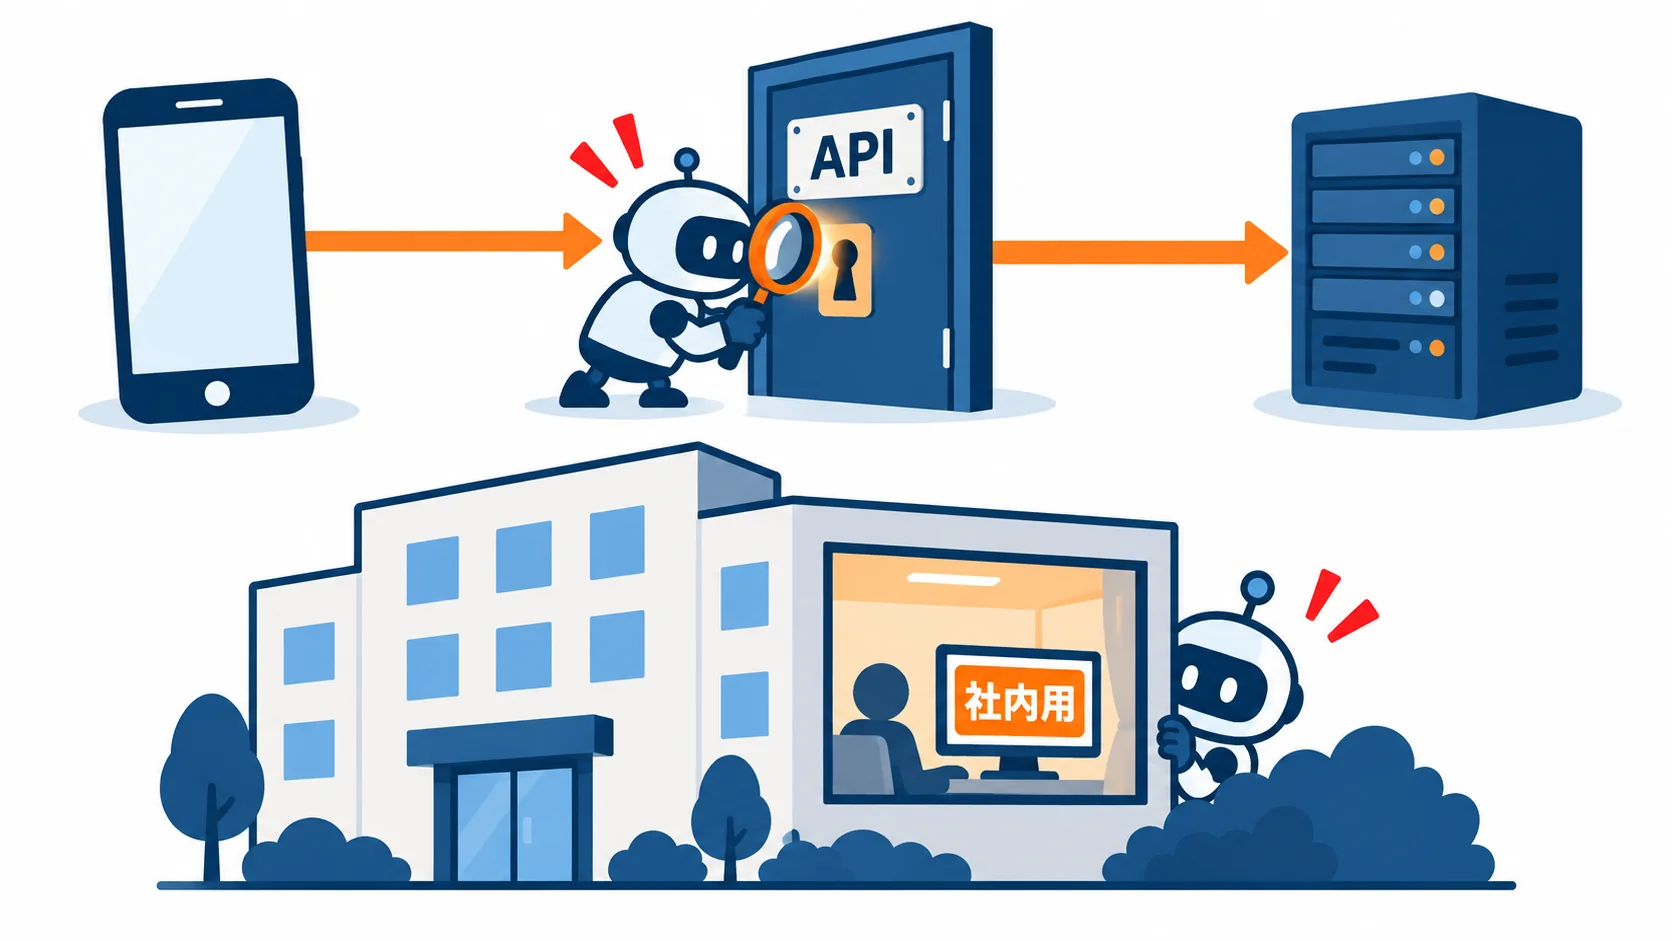
スマートフォンのアプリを調べて、アプリとサーバーがやりとりする窓口(API)の鍵を見つけ出し、画面からはできない操作をする手口も報告されています。
注意したいのは、お客さま向けのアプリだけでなく、社員向けの管理システムや、データを集計して分析するツールも被害にあっていることです。
外の人が使う前提ではないシステムでも、ネットから開ける状態になっていれば狙われます。
JPCERT/CCが挙げた対策のうち、中小企業でもすぐ確かめられるのは次の4つです。
- 知られている弱点は、直した版に更新する
- 使う地域が限られるなら、アクセスできる地域を絞る
- 仕事で使っていない管理画面などを、ネットに公開しない
- 保存期間を過ぎたデータや、使い終わったデータを残さない
2つ目は、当社がNASで行ったことと同じです。
自分の情報が含まれていたら、まずやること
- 会社からの個別の案内と、公式サイトのお知らせを確かめる
- 身に覚えのない連絡には答えず、メールやSMSのリンクも押さない
- パスワードが漏れていたら、そのサービスと、同じパスワードを使っているサービスを変える
- カード情報が漏れていたら、カードの利用明細を確かめる
漏洩が確認された人には、多くの場合、会社から個別に案内が届きます。
タイムズカーは、メールで知らせています。
退会した人など、登録した連絡先が古い場合は届かないこともあるので、公式サイトのお知らせも見ておきます。
案内が届いても、メールのリンクからではなく、ブックマークや自分で打ったアドレスから公式サイトを開いて確かめます。
タイムズカーは、同社や警察などを名乗って認証コードやパスワードを聞き出そうとする連絡にも、注意を呼びかけています。
Eストアーの事件のようにカード情報が漏れたときは、身に覚えのない請求がないか、明細を確かめます。
中小企業が確かめておきたいこと
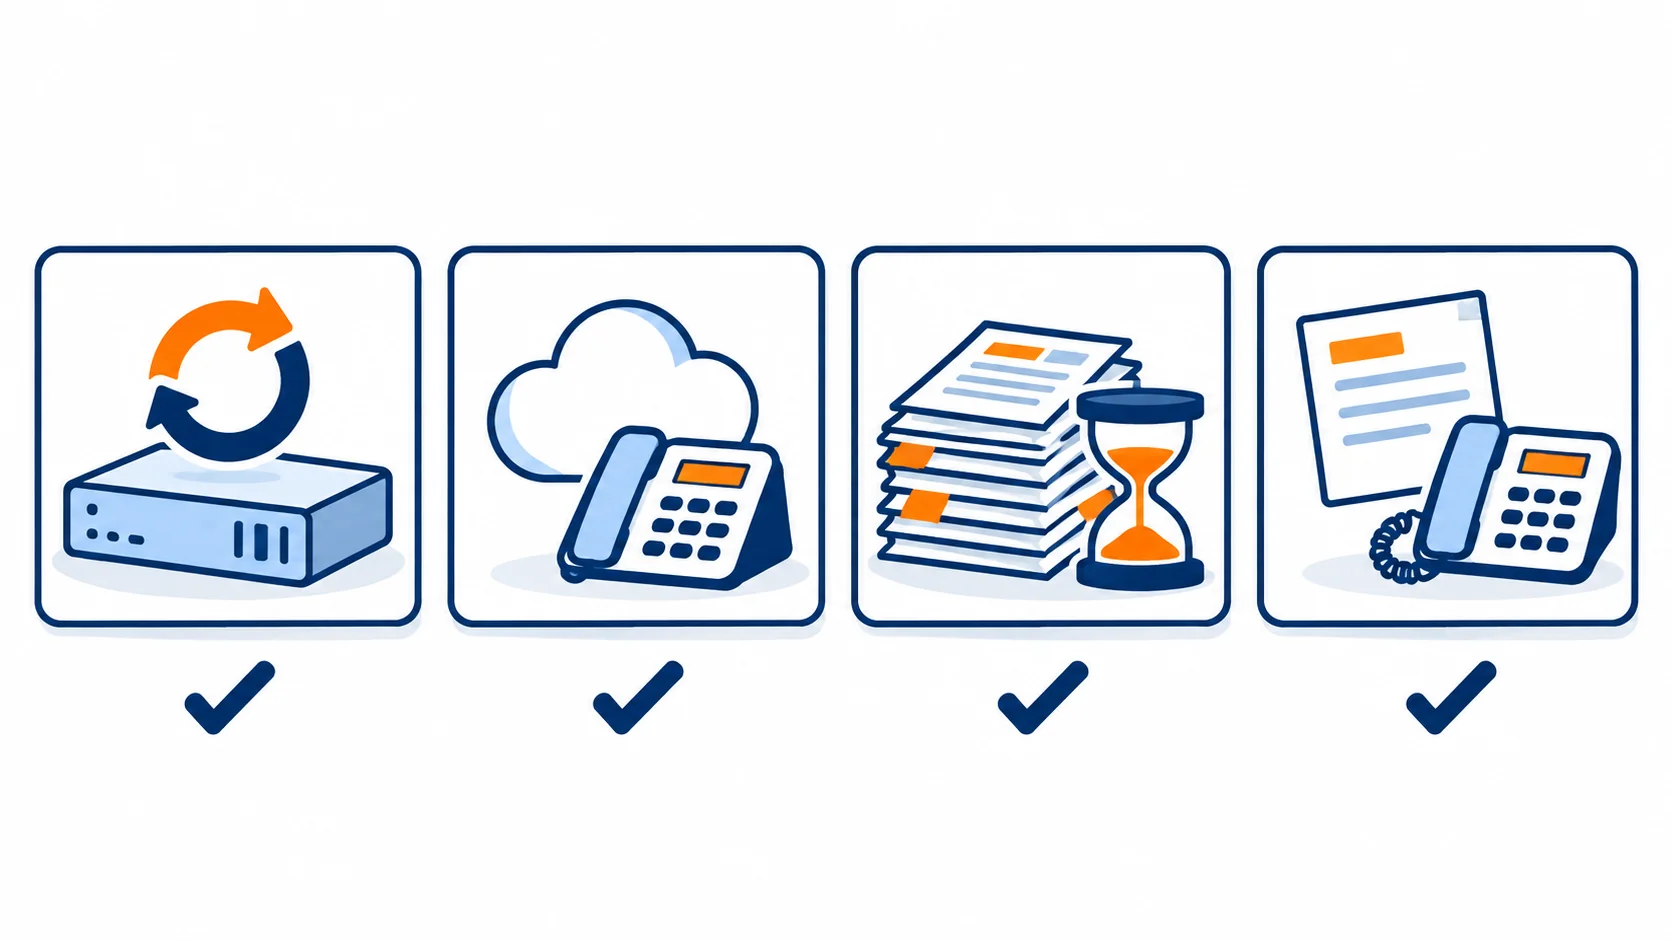
- VPN機器やルーターの更新が止まっていないか
- 使っているシステムの提供元が事故を起こしたとき、誰に連絡が来るか
- 退会した人や昔の取引先の情報を、いつまで持っているか
- システムが止まったとき、紙や電話でどこまで仕事を回せるか
1つ目は、IT担当がいなければ、機器を入れた業者や保守会社に、電話で次のことを聞くのが早いです。
- 機器の型番
- いま入っているソフト(ファームウェア)のバージョン
- メーカーが出した更新で、まだ入れていないものがあるか
- メーカーのサポートが続いているか
2つ目は、契約書や管理画面で、事故や障害のお知らせが届く連絡先を確かめておきます。
届く先が辞めた社員のメールアドレスのままだと、知らせに気づけません。
3つ目は、情報を持っておく期間です。
保存する理由と期間を決めておけば、期間を過ぎた情報は消せます。
帳簿や請求書のように、法律で保存期間が決まっているものは、その期間は消せません。
持っていない情報は、漏れようがありません。
4つ目は、ニチレイのように出荷や受発注が止まったとき、仕事をどう回すかです。
紙や電話で回す手順を決めておけば、システムが止まっても、止まる仕事の範囲を小さくできます。
バックアップは、ふだんのネットワークから切り離した場所にも持っておくと、大阪公立大学のように一緒に暗号化されるのを避けやすくなります。
まとめ:大企業が入られた機器は、中小企業にもある
デジタル庁で入口になったVPN機器や、よその会社が提供しているシステムは、会社の大きさに関係なく同じ種類のものです。
あなたの会社のVPN機器やルーターは、誰が管理していて、最後にいつ更新したか分かりますか。
パソコンや社内の機器を守る話も、メルマガで届けています。
会社のホームページの乗っ取り対策は、こちらの記事にまとめています。
WordPressセキュリティ対策|改ざん・乗っ取りを防ぐ最低限の備え
参考にした情報
- TBS NEWS DIG「“日本は世界最悪のコンピュータセキュリティ体制” ハッカー集団「Qilin」中心メンバー拘束で取材に応じる」(2026年10月7日)
- 熊本日日新聞(共同通信)「大阪公立大でシステム障害 終日休講、復旧見通し不明」
- セキュリティ対策Lab(大阪公立大学の10月5日の会見の報道をまとめた記事)
- ScanNetSecurity「アフラック生命保険に不正アクセス、短時間に大量のデータ照会があった際に監視・制御する機能が不足」
- セキュリティ対策Lab「EPARKリラク&エステ『PeakManager』へのサイバー攻撃で個人情報の転送を確認 約2,218万レコード」
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日)
- 東京商工リサーチ TSRデータインサイト「上場企業『個人情報漏えい』、過去最悪ペース」(2026年10月7日)
- 総務省 不適正利用対策に関するワーキンググループ 第12回 資料12-2「生成AIにより崩壊した言語壁と日本を狙う詐欺メールの急増」(2025年11月・日本プルーフポイント 増田幸美氏)
- 週刊アスキー「AIでサイバー攻撃のコスト激減 数行の指示だけで27社に侵入、カード情報60万件超が流出」(2026年10月5日)
- 読売新聞(ライブドアニュース掲載)「AIを悪用したサイバー攻撃が急増し、個人情報の大量漏えいが相次ぐ」(2026年10月7日)
- @IT「ランサムウェア被害は過去最多 警察庁が明かした2026年上半期の異変」
- INTERNET Watch(KDDIのメールシステムへの不正アクセス)
- 週刊アスキー(焼肉きんぐ公式アプリの情報漏洩)
- タイムズカー 第3報(2026年9月29日)
- タイムズカー「Webサイトへの不正アクセスに関するご質問と回答」(2026年10月6日更新)
- ScanNetSecurity(ショップサーブへの不正アクセス)
- マイナビニュース「2026年9月のサイバー攻撃・不正アクセスまとめ」
- 熊本日日新聞「ニチレイ、システム障害物流混乱 イオン欠品、KFC休業も」
- 熊本日日新聞(共同通信)「KFC、納品に支障で臨時休業も ニチレイのシステム障害影響」
- セキュリティ対策Lab「キングジム、過去のEC利用者の個人情報漏えいを公表」
- 熊本日日新聞(ニチレイの低温物流が完全復旧)
その調べもの、次からはAIに任せませんか?
今回の手順で、目の前の困りごとは解決できます。
ただ、次に別のトラブルが来たときも、また調べることになります。
- 毎回やり方を検索していて、同じくらい時間がかかっている
- メールや資料の下書きに、いつも時間を取られている
- AIは気になるけれど、どこから使えばいいか決められない
どれか1つでも当てはまるなら、まずこの3つを読んでみてください。
-
 ChatGPT超入門ガイド
「何ができるの?」が分かる入門書。 -
今日から使えるAI活用シーン10選
まねするだけの10パターン。 -
NotebookLMでスライドを作ろう
資料のたたき台を一気に作る。
ほかにも、業務改善チェックリスト・型プロンプト・動画の文字起こし手順書・デザイン様式50があります。
さらに、全70ページの「AI活用ガイドブック」(Kindleでは980円)まで。
あわせて全部で9つ。すべて無料です。
必要なのは、メールアドレスだけ。
登録は1分、いつでも1クリックで解除できます。
この記事は役に立ちましたか?
コメント